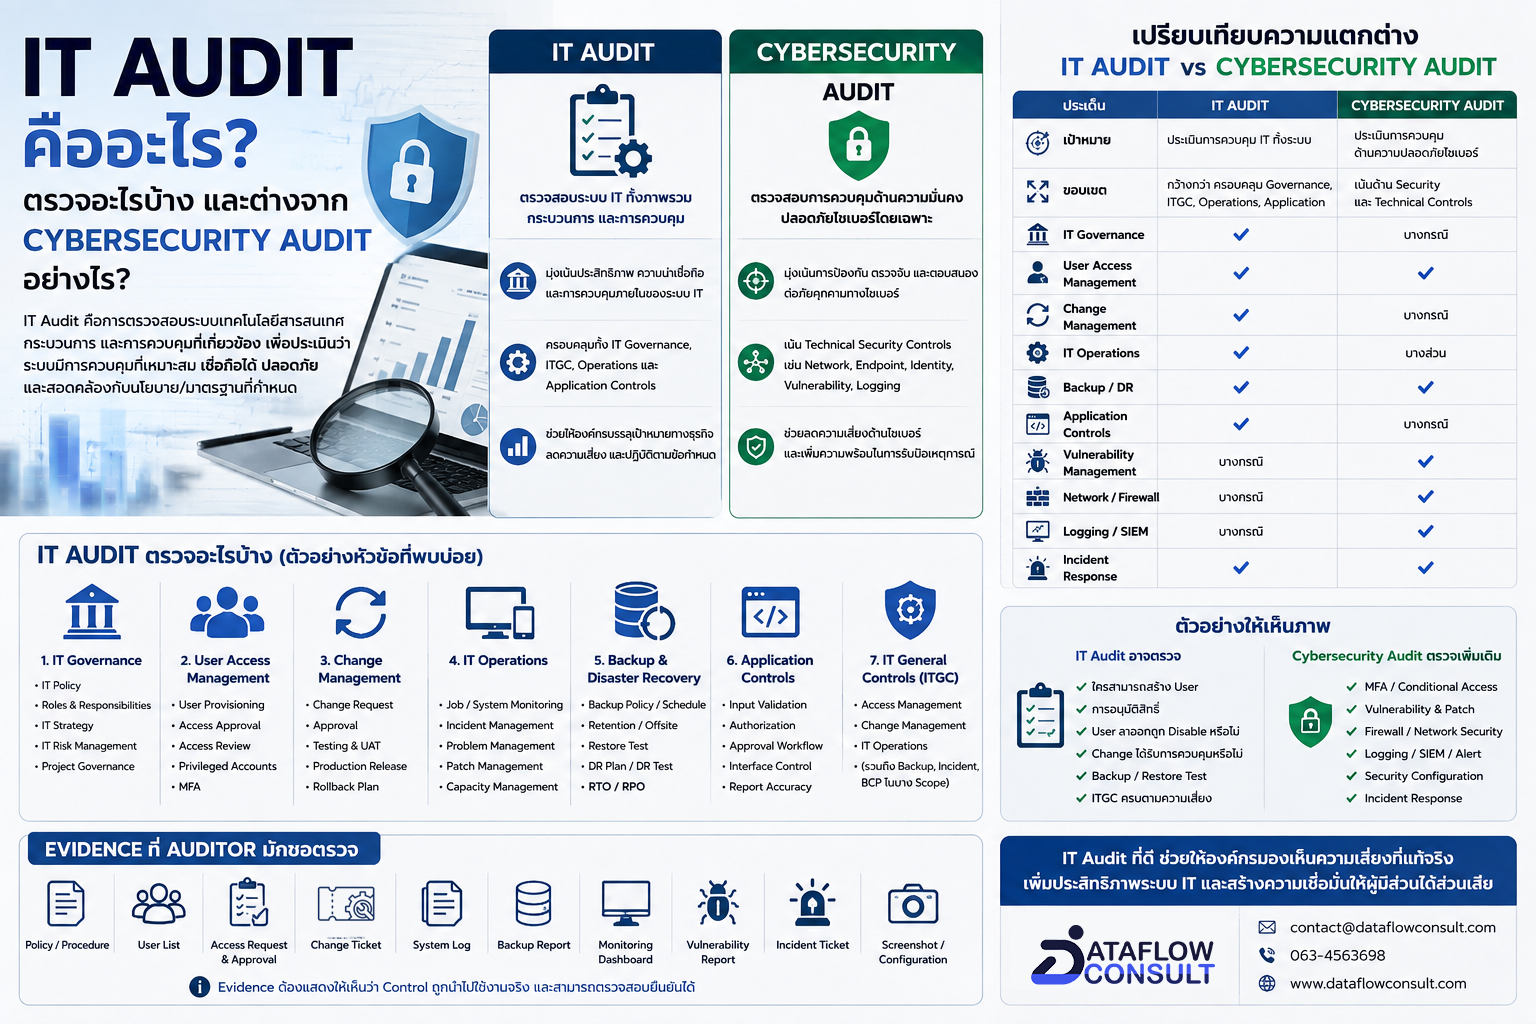

IT Audit คืออะไร
IT Audit หรือ Information Technology Audit คือการตรวจสอบระบบเทคโนโลยีสารสนเทศ กระบวนการ IT และการควบคุมที่เกี่ยวข้อง เพื่อประเมินว่าระบบมีการควบคุมที่เหมาะสม เชื่อถือได้ ปลอดภัย และสอดคล้องกับนโยบาย มาตรฐาน หรือข้อกำหนดที่องค์กรต้องปฏิบัติตาม
ISACA อธิบายบทบาทของ IT Auditor ว่าเกี่ยวข้องกับการประเมินความเสี่ยงและการตรวจ IT General Controls หรือ ITGC รวมถึงการตรวจ Controls ของ Application และเทคโนโลยีที่รองรับ Business Process ขององค์กร.
ดังนั้น IT Audit ไม่ใช่เพียงการตรวจว่าองค์กรมี Firewall หรือ Antivirus หรือไม่ แต่ต้องดูด้วยว่า กระบวนการและ Controls ของระบบ IT ทำงานจริงและสามารถลดความเสี่ยงขององค์กรได้หรือไม่
IT Audit ตรวจอะไรบ้าง
Scope ของ IT Audit แตกต่างกันตามระบบและความเสี่ยงของแต่ละองค์กร แต่โดยทั่วไปมักครอบคลุมหัวข้อสำคัญดังนี้
1. IT Governance
Auditor อาจตรวจว่าองค์กรมีการกำกับดูแล IT อย่างเหมาะสมหรือไม่ เช่น
- IT Policy
- Roles and Responsibilities
- IT Strategy
- IT Risk Management
- Project Governance
- IT KPI
- Supplier Management
จุดสำคัญคือ IT ต้องสนับสนุน Business Objective และความเสี่ยงที่สำคัญขององค์กร ไม่ใช่ทำงานแยกจาก Business
2. User Access Management
เป็นหนึ่งในหัวข้อที่พบใน IT Audit เกือบทุกองค์กร
Auditor อาจตรวจ
- การสร้าง User
- การอนุมัติสิทธิ์
- การเปลี่ยนสิทธิ์เมื่อย้ายตำแหน่ง
- การยกเลิก User เมื่อพนักงานลาออก
- Privileged Account
- Administrator Account
- Shared Account
- MFA
- Periodic Access Review
ตัวอย่าง Finding ที่พบได้บ่อยคือพนักงานลาออกแล้วแต่ Account ยัง Active หรือมีสิทธิ์เกินความจำเป็น
3. Change Management
การเปลี่ยนแปลงระบบควรมีการควบคุมเพื่อป้องกันผลกระทบต่อ Production
Auditor อาจตรวจ
- Change Request
- Approval
- Testing
- UAT
- Segregation of Duties
- Production Deployment
- Emergency Change
- Rollback Plan
ตัวอย่างเช่น Developer สามารถแก้ Production Database โดยตรงโดยไม่มี Approval อาจเป็นความเสี่ยงที่ Auditor ต้องพิจารณา
4. IT Operations
IT Operations ครอบคลุมการดูแลระบบให้ทำงานต่อเนื่องและมีประสิทธิภาพ
หัวข้อที่อาจตรวจ เช่น
- Job Monitoring
- Server Monitoring
- Capacity
- Incident Management
- Problem Management
- Antivirus / Endpoint
- Patch Management
- Log Monitoring
Auditor มักขอดู Evidence จากระบบจริง เช่น Ticket, Monitoring Dashboard หรือ Log ไม่ใช่เฉพาะ Procedure
5. Backup และ Disaster Recovery
Auditor อาจตรวจ
- Backup Policy
- Backup Frequency
- Retention
- Failed Backup
- Offsite Backup
- Access to Backup
- Restore Test
- Disaster Recovery Plan
- DR Test
- RTO / RPO
ประเด็นสำคัญคือ มี Backup ไม่เท่ากับ Recover ได้
หากองค์กรไม่เคยทดสอบ Restore ก็ยังไม่สามารถยืนยันได้ว่าข้อมูลจะกู้คืนได้เมื่อเกิดเหตุจริง
6. Application Controls
ถ้า IT Audit ครอบคลุมระบบ Application Auditor อาจตรวจ Controls ภายในระบบ เช่น
- Input Validation
- Approval Workflow
- Authorization
- Automated Calculation
- Interface
- Duplicate Transaction
- Sequence Control
- Report Accuracy
ตัวอย่างเช่น ระบบ ERP อาจต้องตรวจว่า User ที่สร้าง Vendor สามารถอนุมัติ Payment เองได้หรือไม่
7. IT General Controls หรือ ITGC
คำว่า ITGC มักพบมากในงาน IT Audit โดยเฉพาะเมื่อระบบ IT สนับสนุนข้อมูลทางธุรกิจหรือ Financial Reporting
ITGC มักครอบคลุมอย่างน้อย
Access Management
Change Management
IT Operations
บาง Scope อาจรวม
- Backup
- Incident
- System Development
- Physical Security
- Business Continuity
ITGC ช่วยสร้างความเชื่อมั่นว่า Environment ที่ Application ทำงานอยู่มีการควบคุมที่เหมาะสม โดย IT Auditor มักตรวจ Controls เหล่านี้แบบ Risk-based และอิสระจากผู้รับผิดชอบระบบ.
IT Auditor ใช้ Evidence อะไรในการตรวจ
Evidence อาจเป็นได้ทั้งเอกสารและข้อมูลจากระบบจริง เช่น
- Policy
- Procedure
- Active User List
- Access Request
- Approval
- Change Ticket
- System Log
- Backup Report
- Vulnerability Report
- Incident Ticket
- Configuration
- Screenshot
- Database Report
- Audit Trail
แนวคิดสำคัญคือ Auditor ต้องสามารถตรวจสอบได้ว่า Control ที่องค์กรบอกว่ามีนั้น ถูกนำไปใช้งานจริงและมี Evidence รองรับ
แล้ว Cybersecurity Audit คืออะไร
Cybersecurity Audit จะเน้นการตรวจ Controls ที่เกี่ยวข้องกับการป้องกัน ตรวจจับ และตอบสนองต่อภัยคุกคามทางไซเบอร์มากกว่า
NIST ให้นิยาม Security Audit ในลักษณะการตรวจสอบ Records และ Activities ของระบบอย่างเป็นอิสระ เพื่อพิจารณาความเพียงพอของ Controls และ Compliance ที่เกี่ยวข้อง.
หัวข้อที่ Cybersecurity Audit มักให้ความสำคัญ เช่น
- Network Security
- Firewall
- Endpoint Security
- Vulnerability Management
- Patch Management
- Secure Configuration
- Logging / SIEM
- Incident Response
- IAM / MFA
- Cloud Security
- Encryption
- Data Protection
การประเมินเชิง Technical อาจใช้แนวทาง เช่น Vulnerability Assessment, Configuration Review หรือ Security Testing ซึ่ง NIST SP 800-115 ให้แนวทางสำหรับการวางแผนและดำเนินการทดสอบและประเมินด้าน Information Security.
IT Audit กับ Cybersecurity Audit ต่างกันอย่างไร
ความแตกต่างหลักอยู่ที่ วัตถุประสงค์และ Scope
| ประเด็น | IT Audit | Cybersecurity Audit |
| เป้าหมาย | ประเมิน Controls และการบริหาร IT | ประเมิน Security Controls และ Cyber Risk |
| Scope | กว้างกว่า | เน้น Security |
| IT Governance | ✓ | อาจตรวจ |
| User Access | ✓ | ✓ |
| Change Management | ✓ | บางกรณี |
| IT Operations | ✓ | บางส่วน |
| Application Controls | ✓ | บางกรณี |
| Backup / DR | ✓ | ✓ |
| Vulnerability | อาจตรวจ | ✓ เน้นมาก |
| Firewall / Network | อาจตรวจ | ✓ |
| SIEM / Logging | อาจตรวจ | ✓ |
| Incident Response | ✓ | ✓ เน้นมาก |
| Malware / Endpoint | บางกรณี | ✓ |
พูดง่าย ๆ คือ IT Audit มอง IT ทั้งระบบ ในขณะที่ Cybersecurity Audit มองลึกลงไปที่ความมั่นคงปลอดภัยของระบบ
ตัวอย่างให้เห็นภาพง่าย ๆ
สมมติองค์กรใช้ Microsoft 365
IT Audit อาจตรวจ
- ใครสามารถสร้าง User
- ใครอนุมัติสิทธิ์
- User ลาออกถูก Disable หรือไม่
- Admin Account ถูก Review หรือไม่
- Change ถูกควบคุมหรือไม่
- Backup และ Operations เหมาะสมหรือไม่
Cybersecurity Audit อาจตรวจเพิ่ม
- MFA ถูกเปิดใช้งานหรือไม่
- Conditional Access
- Privileged Identity
- Suspicious Login
- Logging
- Security Alerts
- Secure Configuration
- Incident Response
ดังนั้นสองงานมีจุดที่ซ้อนกัน แต่ Depth และ Audit Objective ต่างกัน
IT Audit ต่างจาก ISO 27001 Audit หรือไม่
ต่างกัน แต่มีส่วนที่เกี่ยวข้องกัน
ISO/IEC 27001 เป็นมาตรฐานสำหรับ Information Security Management System หรือ ISMS โดยกำหนด Requirements สำหรับการจัดตั้ง นำไปใช้ รักษา และปรับปรุงระบบบริหาร Information Security.
ISO 27001 Audit จึงตรวจทั้ง
- Management System
- Risk Management
- Policy
- Awareness
- Supplier
- Physical Security
- Technical Controls
ส่วน IT Audit อาจตรวจระบบ IT โดยไม่จำเป็นต้องอ้าง ISO 27001 เลยก็ได้
เช่น IT Auditor อาจใช้
- Internal Policy
- ITGC Framework
- Regulatory Requirements
- Contractual Requirements
- Industry Practices
เป็น Audit Criteria
องค์กรควรทำ IT Audit เมื่อใด
ควรพิจารณาทำ IT Audit เมื่อ
- ระบบ IT มีความสำคัญต่อธุรกิจ
- มี ERP หรือ Business Application สำคัญ
- ต้องการประเมิน ITGC
- มี External Auditor ขอ IT Controls
- มีการเปลี่ยนระบบใหญ่
- ใช้ Cloud จำนวนมาก
- มี Incident เกิดขึ้นบ่อย
- ระบบไม่ได้รับการ Audit มานาน
- ผู้บริหารต้องการเห็น IT Risk ที่แท้จริง
ไม่จำเป็นต้องรอให้เกิด Incident ก่อนถึงจะ Audit
ควรเลือก IT Auditor อย่างไร
IT Auditor ที่เหมาะสมควรเข้าใจทั้ง
Audit + Technology + Risk + Business Process
ไม่ควรดูแค่ Certificate อย่างเดียว
สิ่งที่ควรถามก่อนจ้าง ได้แก่
- เคยตรวจระบบประเภทเดียวกับเราหรือไม่
- มีประสบการณ์ ITGC หรือไม่
- ตรวจ Application Controls ได้หรือไม่
- ตรวจ Technical Evidence หรือไม่
- ใช้ Sampling อย่างไร
- Deliverables มีอะไรบ้าง
- Findings ระบุ Risk และ Recommendation หรือไม่
- Auditor มีความเป็นอิสระจากระบบที่ตรวจหรือไม่
IT Audit ที่ดีไม่ใช่การหา “IT ทำผิดตรงไหน”
เป้าหมายของ IT Audit คือการให้ Assurance ว่า Controls ที่สำคัญถูกออกแบบและทำงานอย่างเหมาะสม ดังนั้น Finding ที่ดีควรช่วยให้องค์กรเห็นว่า
Risk คืออะไร → Control มีช่องว่างตรงไหน → ผลกระทบคืออะไร → ควรปรับปรุงอย่างไร
ไม่ใช่เพียงทำ Checklist แล้วให้คะแนนผ่านหรือไม่ผ่าน
ISACA ระบุภาพรวมของ IT Audit ว่าครอบคลุมทั้ง Functionality, Integrity, Security และ Compliance ของระบบและกิจกรรม IT ซึ่งสะท้อนว่า IT Audit มีขอบเขตกว้างกว่า Security Testing เพียงอย่างเดียว.
สรุป
IT Audit คือการตรวจสอบระบบ กระบวนการ และ Controls ด้าน IT เพื่อประเมินว่าระบบสามารถสนับสนุนธุรกิจได้อย่างเหมาะสม มีการควบคุมความเสี่ยง และมี Evidence ที่ยืนยันได้ว่า Controls ทำงานจริง
Scope ที่พบได้บ่อย ได้แก่ IT Governance → Access Management → Change Management → IT Operations → Backup/DR → ITGC → Application Controls
ขณะที่ Cybersecurity Audit จะเน้นลึกไปที่ Security Controls เช่น Network, Endpoint, Vulnerability, Logging, IAM และ Incident Response
ดังนั้นองค์กรไม่ควรเลือกจากชื่อบริการเพียงอย่างเดียว แต่ควรกำหนดก่อนว่า ต้องการ Assurance เรื่องอะไร แล้วจึงกำหนด Audit Scope ให้เหมาะสม
ต้องการประเมิน IT Controls ขององค์กร?
DataFlow Consult ให้บริการ IT Audit, ITGC Audit, Cybersecurity Audit และ ISO/IEC 27001 Internal Audit ครอบคลุมทั้ง Process, Technical Controls, Evidence และ Sampling พร้อมสรุป Findings และแนวทางปรับปรุงตามความเสี่ยงขององค์กร
Email: contact@dataflowconsult.com
โทร: 063-4563698